Steffen Sanwald · IT-Security Pentester

Dem Angreifer einen Schritt voraus.KI-gestützte Penetrationstests für Web/Cloud und IoT/Embedded, in der Tiefe, die Sie brauchen.

Kontakt aufnehmen
  • Web / Cloud
  • IoT / Embedded
  • Pwn2Own 2024 Gewinner

Leistungen im Penetrationstest

Als Penetrationstester (Pentester) nehme ich die Rolle eines Angreifers ein und suche gezielt nach Schwachstellen in Ihren Systemen, bevor es andere tun.

Web / Cloud

Webanwendungen, Web-Services, E-Commerce-Shops und Cloud-Umgebungen. Ich prüfe, wie sich Ihre Systeme angreifen lassen, von Login und Upload über APIs und Plugins bis zur Konfiguration.

  • Webanwendungen und APIs
  • E-Commerce-Shops und CMS-Plugins
  • Cloud-Backends und Konfiguration

IoT / Embedded

Vernetzte und eingebettete Geräte samt Backend. Ich untersuche das Gerät, die Kommunikation und die Cloud dahinter. Schlecht abgesicherte Geräte können zum Einfallstor in Netzwerke und Backend-Systeme werden.

  • Direkte und drahtlose Schnittstellen (JTAG, SPI, Netzwerkports, Funkprotokolle)
  • Kommunikation zwischen Gerät und Cloud/Backend
  • Firmware-Analyse, Reverse Engineering, Linux System Hardening

Tiefe des Penetrationstests

Die Tiefe richten wir nach Ihrem Bedarf aus. Jede Stufe baut auf der vorherigen auf, die Stufen lassen sich frei kombinieren.

1 Automatisierter Scan

Web / Cloud

Reconnaissance und Enumeration der Angriffsfläche, Scan nach OWASP Top 10, Suche nach bekannten Schwachstellen.

IoT / Embedded

Scan der Schnittstellen, Erfassung der Attack Surface, Suche nach bekannten Schwachstellen.

KI-Option
Auswertung und Priorisierung der Ergebnisse.

2 Individueller Test

Manuelle Tests, zugeschnitten auf Ihre Use-Cases.

Web / Cloud

Zusätzlich manuelle Tests auf Ihre Anwendungsfälle, z. B. Authentifizierung, Autorisierung, File-Upload, Plugins.

IoT / Embedded

Zusätzlich manuelle Tests der Hardware-Schnittstellen (JTAG, SPI), der Kommunikation und des Backends.

KI-Option
Zusätzlich KI-Tiefenscan nach komplexen Angriffspfaden und Logikfehlern sowie KI-gestützte Exploit-Prototypen zur Verifikation.

3 Tiefenanalyse

Web / Cloud

Zusätzlich Code Review (Whitebox) und Suche nach unbekannten Schwachstellen (0-Days).

IoT / Embedded

Zusätzlich Reversing und Suche nach unbekannten Schwachstellen (0-Days).

KI-Option
Zusätzlich Unterstützung bei Reversing, Code-/Firmware-Sichtung und Schwachstellensuche.

KI ist in jeder Stufe optional und wird vorab abgestimmt. Bewertung und Verifikation aller Befunde erfolgen immer manuell durch mich.

KI im Penetrationstest: meine Haltung

Ich nutze KI von Anfang an, und ich bin dabei hin- und hergerissen. Es begeistert mich, was sich damit erreichen lässt. Gleichzeitig habe ich Respekt vor dem, was sie kann, und vor dem, was schiefgehen kann. Ich bin aber überzeugt, dass auch Angreifer KI längst einsetzen. Wer Systeme absichern will, sollte ihnen einen Schritt voraus sein und nicht zusehen.

Deshalb stehe ich für eine verantwortungsvolle Nutzung: KI unterstützt mich, die Bewertung und Verantwortung für jedes Ergebnis bleiben bei mir. Wie und ob KI in Ihrem Projekt eingesetzt wird, stimmen wir gemeinsam ab und richten es nach Ihren Wünschen aus.

So läuft ein Penetrationstest ab

1 Scope und Freigabe

Wir legen gemeinsam fest, welche Systeme getestet werden (Scope), in welcher Tiefe und ob mit (Whitebox) oder ohne (Blackbox) Detailinformationen. Sie erteilen mir vorab eine schriftliche Freigabe, auf Wunsch unterzeichne ich ein NDA. Auch den KI-Einsatz vereinbaren wir hier.

2 Durchführung

Ich teste in der vereinbarten Tiefe. Zugangsdaten und Unterlagen behandle ich streng vertraulich, sensible Informationen tauschen wir als verschlüsselte Archive über einen gesicherten Kanal aus.

3 Verifikation

Jeder Befund wird von mir manuell verifiziert und bewertet.

4 Bericht

Dokumentation mit Risikobewertung nach CVSS, technischer Beschreibung und Handlungsempfehlungen, dazu Management Summary und ein Zertifikat als Nachweis der Durchführung.

Die Abrechnung erfolgt wahlweise als Paketpreis oder nach Stundenaufwand, Preise auf Anfrage. Auf Wunsch schule ich außerdem Ihre Mitarbeiter, um Ihre Verteidigung zu stärken, zum Beispiel in Secure Coding für Entwickler. Inhalt und Umfang stimmen wir individuell ab.

Über mich

Meine mehrjährige Erfahrung als IT-Security Experte ermöglicht es mir schnell Schwachstellen aller Art in komplexen Softwaresystemen zu analysieren. Ich kenne sowohl Verteidigungsstrategien durch meine frühere Tätigkeit als IT-Security Consultant, als auch die Perspektive von Angreifern durch meinen Job als Penetrationstester.
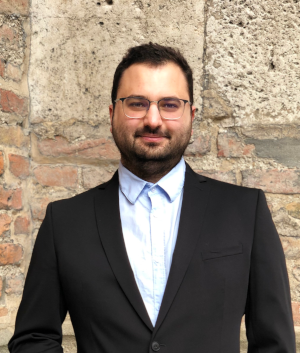
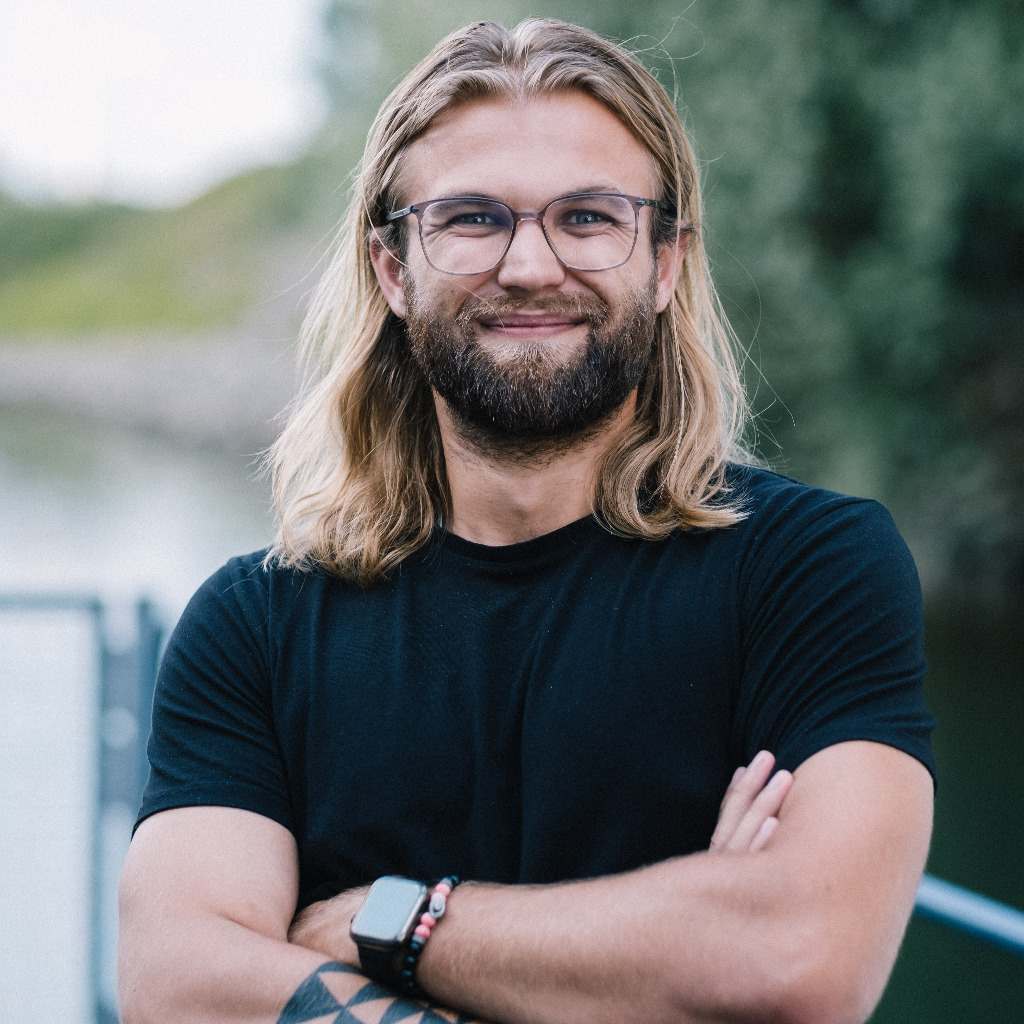
Steffen Sanwald, freiberuflicher IT-Security Experte und Penetrationstester

Persönliches

34 Jahre alt

Region Stuttgart/
Süddeutschland

Haupttätigkeit:

Senior Security Experte
bei bekanntem Automobilhersteller

Web Application Security

Konzeption und Durchführung von Web Application Security Trainings und Selbstschulungen

Aufdeckung von Schwachstellen in OpenSource Projekten, sowie proprietären Plugins bekannter Webplattformen

IoT Security

Pwn2Own Automotive 2024 (Tokio): Gewinn als Team Tortuga. Hack der ChargePoint Home Flex mittels Remote-Wireless-Exploit-Chain (Ergebnis von ZDI)

CVE-2022-27242: Speicherfehler in OpenV2G (CVSS 6.2), Siemens Advisory SSA-736385

Penetrationstests von IoT-Geräten und deren Backends

Embedded System Security

Mehrjährige Erfahrung in Penetrationstests von eingebetteten Systemen und IoT-Geräten im Umfeld von Dax Unternehmen

Expertise in der Konzeption von sicheren Software Designs und Architekturen

Durchführung internationaler & nationaler Secure Coding Trainings für eingebettete Systeme

Studium & Publikationen

Master of Science IT-Security, Technische Universität Darmstadt

Masterarbeit: Side-Channel Analysis in the automotive domain - Protecting an automotive platform against power analysis attacks

2020: QuantumRisc - Industrial Use Cases and Requirements for the Deployment of Post-Quantum Cryptography

2019: Post-quantum cryptography for ECU security use cases

2019: Secure Boot Revisited

Das sagen meine Kunden:

Kontakt

Schreiben Sie mir für ein unverbindliches Erstgespräch oder ein individuelles Angebot.

Dem Datenschutz verpflichtet

Diese Website sammelt oder speichert keine persönlichen Daten über die Besucher oder deren Surfverhalten. Session Cookies werden ausschließlich zur Abwehr von DDoS Angriffen verwendet. Daher kann auf das Einblenden eines Cookie Banners nach DSGVO verzichtet werden.